Auf einen Blick
- Eine gefälschte SharePoint-Mail kündigt ein Dokument zur Unterschrift an, angeblich vom eigenen Administrator.
- Sie trägt den Firmennamen und besteht alle technischen Echtheitsprüfungen. Bei uns fällt sie trotzdem sofort auf, weil unsere FirewallDie kontrollierte Tür zwischen Ihrem Netz und dem Internet. Entscheidend ist nicht das Gerät, sondern dass jemand die Regeln pflegt. jede Mail von außen als „EXTERN“ kennzeichnet.
- Nicht klicken. Wer ein Dokument erwartet, öffnet SharePoint selbst oder fragt kurz beim Kollegen nach.
Mittwochvormittag, kurz nach halb zwölf. Im Postfach liegt eine Mail mit dem Betreff „Document Ready for Your Electronic Signature | Muv | DO NOT REPLY | November 2026“. Absender ist ein „Muv Workspace Portal“. Darin ein Kasten im Stil von SharePoint: Ein neues Dokument liegt bereit, geteilt vom „Muv SharePoint Administrator“. Darunter ein blauer Knopf, „OPEN DOCUMENT“.
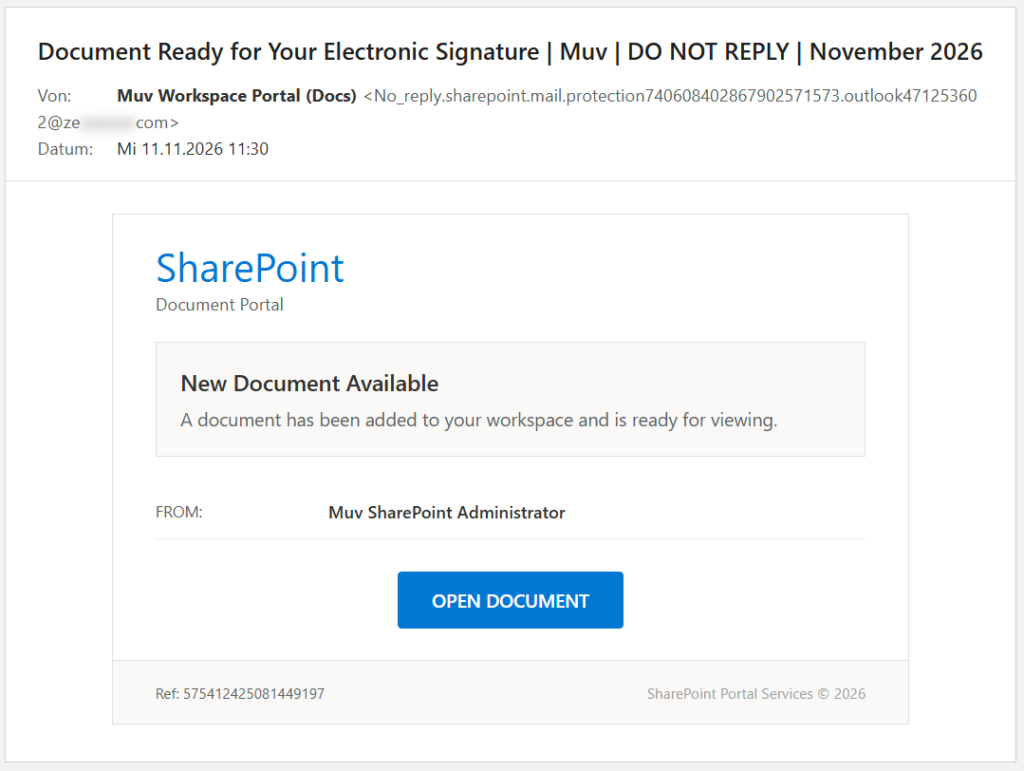
Auf den ersten Blick passt das sogar. Viele Betriebe arbeiten mit SharePoint, Verträge zum Unterschreiben kommen heute per Mail, und der eigene Firmenname steht gleich zweimal drin. Genau darauf zielt die Mail: Sie soll aussehen, als käme sie aus dem eigenen Haus.
Woran man die Fälschung erkennen kann#
„EXTERN“ im Betreff#
Bei uns steht vor jeder Mail, die von außerhalb kommt, ein „[ EXTERN ]“ im Betreff. Das setzt unsere Firewall, bevor die Mail im Postfach ankommt. Auch diese Mail hatte den Vermerk. Im Bild oben fehlt er nur, weil er nicht vom Absender stammt.
Damit fällt die Masche sofort auf. Eine Mail vom „eigenen SharePoint-Administrator“, die als extern markiert ist, widerspricht sich selbst. Dafür muss niemand Adressen entziffern oder Links prüfen, ein Blick auf den Betreff genügt. Genau für solche Mails haben wir die Kennzeichnung eingerichtet: Sie hilft gerade dann, wenn eine Fälschung gut gemacht ist.
Eingerichtet ist das schnell, und im Alltag stört es nicht. Wer so eine Kennzeichnung im eigenen Betrieb noch nicht hat: Wir richten sie gern ein.
Der Absender#
„Muv Workspace Portal“ ist nur der Anzeigename, den trägt jeder ein, wie er will. Die Adresse dahinter ist eine lange Kette aus „sharepoint“, „mail.protection“ und „outlook“, damit beim schnellen Hinsehen der Eindruck von Microsoft hängen bleibt. Was zählt, steht hinter dem @. Dort steht eine Domain, die weder mit Microsoft noch mit uns etwas zu tun hat.
Betreff und Inhalt passen nicht zusammen#
Im Betreff geht es um eine elektronische Unterschrift, in der Mail nur noch um ein Dokument „zur Ansicht“. Alles ist auf Englisch, obwohl bei uns sonst auf Deutsch geschrieben wird. Und unseren Namen schreiben wir klein.
Wohin der Knopf führt#
Fährt man in Outlook mit der Maus über „OPEN DOCUMENT“, ohne zu klicken, zeigt Outlook eine Adresse bei sendgrid.net, einem Versanddienst für Massenmails. Eine echte Freigabe aus SharePoint führt auf eine Adresse, die auf sharepoint.com endet.
Warum der Spamfilter sie durchgelassen hat#
Die Mail kam über einen großen, seriösen Versanddienst. Die Domain im Absender gehört vermutlich einer ganz gewöhnlichen Firma, deren Zugang zu diesem Dienst gekapert wurde. Deshalb ist sie im Bild unkenntlich, die Firma kann nichts dafür. Weil die Mail tatsächlich von dort kommt, besteht sie alle technischen Prüfungen, mit denen Mailserver gefälschte Absender aussortieren. Wie diese Prüfungen arbeiten, steht in unserem Beitrag über SPF-Einträge.
Bestätigt wird dabei aber nur, dass die Mail wirklich von der Domain kommt, die drinsteht. Das ist wie ein Brief mit echter Briefmarke: Die Post hat ihn ordentlich befördert, über den Inhalt sagt das nichts. Unsere Firewall hat sie zwar als verdächtig eingestuft, im Postfach lag sie trotzdem.
In der Mail steckt außerdem ein unsichtbares Bild, ein einziger Bildpunkt. Lädt das Mailprogramm die Bilder, erfährt der Absender, dass die Adresse gelesen wird.
Was hinter dem Link wartet#
Geklickt haben wir nicht. In solchen Fällen folgt meist eine nachgebaute Anmeldeseite von Microsoft. Wer dort Adresse und Passwort einträgt, gibt seinen Zugang zu Microsoft 365 aus der Hand: Postfach, OneDrive, Teams und alles, was in SharePoint liegt. Aus einem echten Firmenpostfach lassen sich dann gefälschte Rechnungen an Kunden schicken, die niemand für verdächtig hält, weil sie ja wirklich von dort kommen.
Vor ein paar Wochen ging es hier um eine gefälschte iCloud-Mail. Die zielte auf Privatkonten. Diese hier zielt auf den Betrieb.
Was Sie tun können#
Nicht klicken. Wer ein Dokument erwartet, öffnet SharePoint oder OneDrive selbst über das gewohnte Lesezeichen und schaut unter „Für mich freigegeben“ nach. Oder ruft kurz beim Kollegen an, der es geschickt haben soll. In Outlook lässt sich die Mail als PhishingNachrichten, die aussehen wie von einem Absender, dem Sie vertrauen, und nach Zugangsdaten fragen. melden, danach kann sie weg.
Und wenn das Passwort schon eingegeben ist? Dann sofort ändern, über die gewohnte Anmeldeseite und nicht über die Mail, und uns oder die eigene IT anrufen. Das gilt auch mit Zwei-Faktor-Anmeldung. Manche dieser nachgebauten Seiten fangen den zweiten Faktor gleich mit ab, und dann gehört der Zugang geprüft, bevor jemand anderes ihn benutzt.